Πώς κλείνεις την πόρτα σε όποιον δοκιμάζει όλες τις κλειδαριές
Όποιος ψάχνει αδύναμα σημεία στο site σου φαίνεται από τις κινήσεις του. Δείχνω πώς το καταλαβαίνει ένα σύστημα και τον διώχνει μόνο του.
(ΚΑΤΗΓΟΡΙΑ)
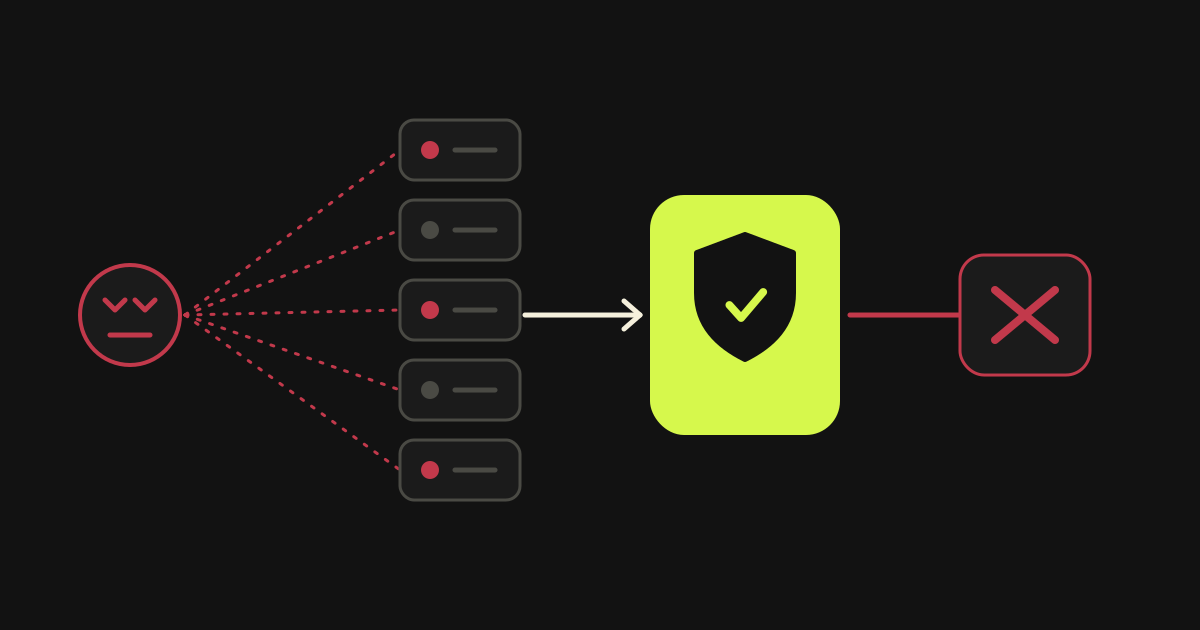
Αυτή η κατηγορία δείχνει πώς προστατεύεται μια εφαρμογή και η υποδομή της στο AWS. Το βασικό άρθρο της εξηγεί γιατί οι λίστες με γνωστούς κακοποιούς είναι πάντα πίσω: όποιος ψάχνει αδύναμα σημεία αλλάζει εύκολα στοιχεία, αλλά οι κινήσεις του μένουν ίδιες. Έτσι το σύστημα που έστησα αναγνωρίζει τον επισκέπτη από αυτό που κάνει και όχι από το ποιος είναι. Χρησιμοποιεί τέσσερις υπηρεσίες του AWS, το AWS WAF, το Lambda, το EventBridge και το DynamoDB, και μπλοκάρει μόνο του, χωρίς να χρειάζεται άνθρωπος. Το σύστημα έτρεχε στην πραγματική υποδομή μιας πλατφόρμας υγείας στην Αμερική. Το άρθρο εξηγεί τι δεν προσέχει ο έτοιμος φύλακας του AWS, πώς δουλεύει η ροή βήμα βήμα και πώς αποφεύγεται να κοπεί ένας κανονικός πελάτης, με απλά παραδείγματα και χωρίς τεχνικούς όρους που δεν εξηγούνται. Λέει επίσης τι να προσέξεις αν στήσεις κάτι ανάλογο. Όποιος το διαβάσει καταλαβαίνει τι να ζητήσει από την ομάδα που φτιάχνει ή φιλοξενεί το site του. Το κείμενο γράφτηκε για ιδιοκτήτες και υπεύθυνους αποφάσεων, όχι για ειδικούς, και δίνει για κάθε όρο ένα παράδειγμα από την καθημερινότητα ενός site. Σε αυτή τη σελίδα θα βρείτε το 1 άρθρο της κατηγορίας «Ασφάλεια», γραμμένα από πραγματική δουλειά και ταξινομημένα από το πιο πρόσφατο. Κάθε άρθρο ξεκινά με την απάντηση και συνεχίζει με τα στοιχεία που τη στηρίζουν.
Όποιος ψάχνει αδύναμα σημεία στο site σου φαίνεται από τις κινήσεις του. Δείχνω πώς το καταλαβαίνει ένα σύστημα και τον διώχνει μόνο του.