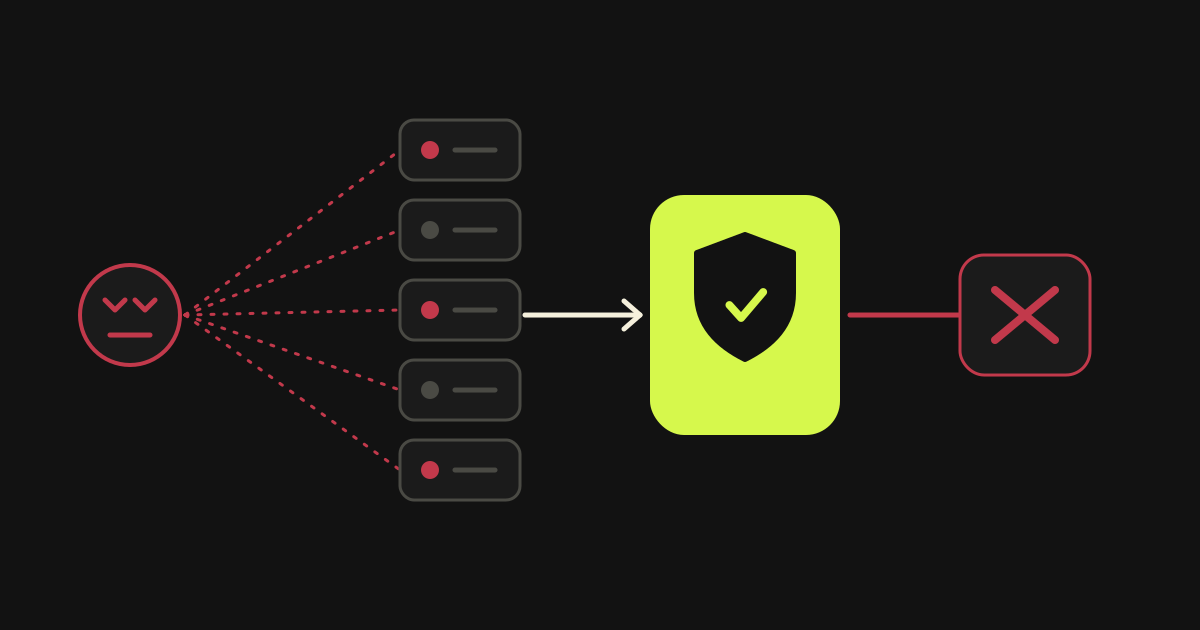
Diese Kategorie zeigt, wie eine Anwendung und ihre Infrastruktur auf AWS geschützt werden. Der Hauptartikel erklärt, warum Listen bekannter Angreifer immer hinterherhinken: Wer nach Schwachstellen sucht, wechselt leicht seine Angaben, aber seine Bewegungen bleiben gleich. Deshalb erkennt das System, das ich gebaut habe, einen Besucher an dem, was er tut, und nicht daran, wer er ist. Es nutzt vier AWS-Dienste, AWS WAF, Lambda, EventBridge und DynamoDB, und es blockiert von selbst, ohne dass ein Mensch eingreift. Das System lief in der echten Infrastruktur einer Gesundheitsplattform in Amerika. Der Artikel erklärt, was der fertige AWS-Wächter nicht bemerkt, wie der Ablauf Schritt für Schritt funktioniert und wie vermieden wird, einen normalen Kunden auszusperren, mit einfachen Beispielen und ohne unerklärte Fachbegriffe. Er sagt auch, worauf Sie achten sollten, wenn Sie etwas Ähnliches aufbauen. Wer ihn liest, versteht, was er vom Team verlangen sollte, das seine Website baut oder hostet. Der Text ist für Inhaber und Entscheider geschrieben, nicht für Fachleute, und nennt zu jedem Begriff ein Beispiel aus dem Alltag einer Website. Auf dieser Seite finden Sie den 1 Artikel der Kategorie „Sicherheit“, geschrieben aus der Praxis und vom neuesten zum ältesten sortiert. Jeder Artikel beginnt mit der Antwort und führt dann die Belege an, die sie stützen.
Listen bekannter bösartiger Adressen hinken immer einen Tag hinterher. Wie ich oberhalb von AWS WAF ein serverloses System mit Lambda, EventBridge und DynamoDB gebaut habe, das das Muster eines Scanners erkennt und ihn von selbst aussperrt.